Bảo mật dữ liệu doanh nghiệp khi dùng nhiều SaaS: 10 việc cho IT
Doanh nghiệp dùng nhiều phần mềm thuê bao đối mặt nguy cơ mất kiểm soát dữ liệu khách hàng. Đây là 10 đầu việc thiết thực theo quý dành cho IT Manager để thiết lập lại trật tự.
Bảo mật dữ liệu doanh nghiệp đang chịu áp lực lớn khi các phòng ban tự ý đăng ký công cụ số. Tình trạng dùng nhiều phần mềm SaaS khiến tài nguyên dữ liệu phân tán khắp nơi và dễ rò rỉ. Đội ngũ tổ chức tổng hợp mười việc cấp thiết giúp IT Manager lập lại trật tự ngay trong quý này.
Nhiều đơn vị chỉ rà soát an ninh sau khi phát hiện tài khoản bị xâm nhập. Doanh nghiệp cần chủ động kiểm soát phần mềm để ngăn chặn rủi ro rò rỉ thông tin trước khi biến thành sự cố nghiêm trọng.
SaaS sprawl là gì và vì sao bảo mật dữ liệu doanh nghiệp vỡ từ đây
SaaS sprawl là tình trạng các phòng ban tự đăng ký phần mềm mà không thông qua bộ phận IT. Khi các nhóm mua công cụ riêng lẻ qua thẻ tín dụng, số lượng ứng dụng tăng nhanh khiến hệ thống mất kiểm soát. Khảo sát ngày 22/08/2025 của VCCI và Bộ KH&CN cho thấy 69% doanh nghiệp mới ứng dụng ở mức cơ bản. Sự manh mún này khiến thông tin bị phân tán và làm dữ liệu rời rạc làm chậm tăng trưởng trong dài hạn.
Chúng tôi ghi nhận ví dụ tại công ty thương mại A với quy mô năm mươi nhân sự dùng bảy phần mềm trên bốn phòng ban. Mỗi ứng dụng quản lý tài khoản độc lập và không có cơ chế tập trung. Khi nhân viên nghỉ việc, quyền truy cập danh bạ khách hàng vẫn không bị thu hồi. Thói quen làm việc tùy tiện này tạo ra nhiều lỗ hổng và gây thất thoát dữ liệu nghiêm trọng.
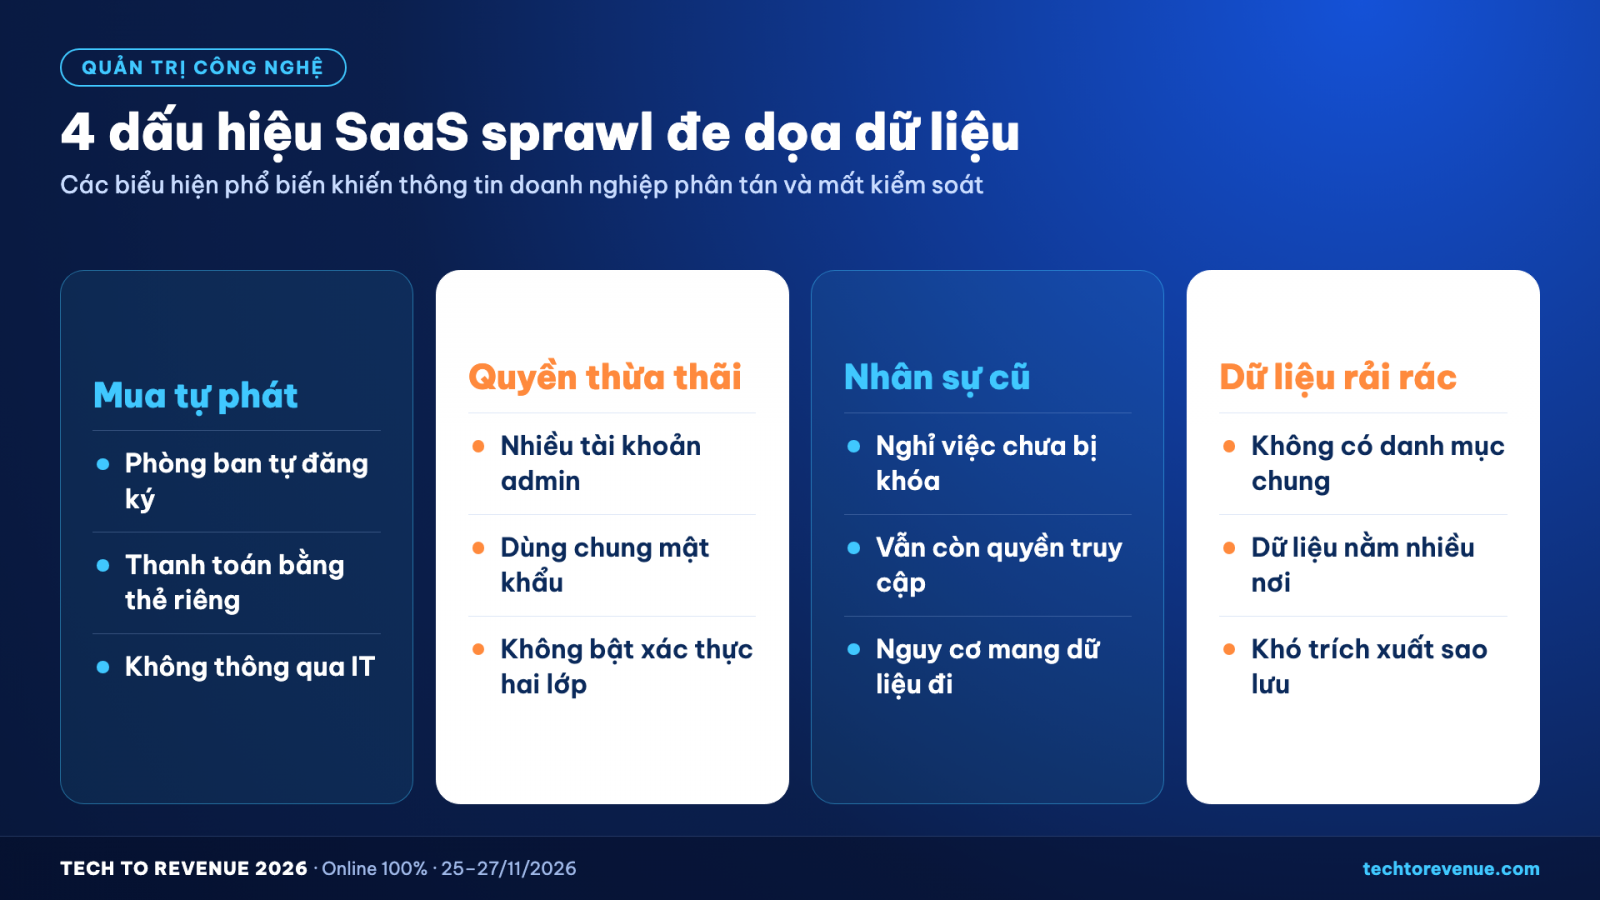
Dữ liệu khách hàng dễ bị sao chép trái phép nếu doanh nghiệp thiếu quy trình giám sát. Tình trạng dùng phần mềm tự phát vừa lãng phí ngân sách, vừa tạo ra nguy cơ rò rỉ thông tin.
Trách nhiệm pháp lý khi thuê SaaS đối với dữ liệu
Nhiều nhà quản lý lầm tưởng bên cung cấp đám mây sẽ chịu toàn bộ rủi ro. Về mặt pháp lý, doanh nghiệp vẫn là chủ thể chịu trách nhiệm cao nhất đối với dữ liệu người dùng. Nghị định 13/2023/NĐ-CP và Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 hiệu lực từ 01/01/2026 đều yêu cầu doanh nghiệp kiểm soát chặt vị trí lưu trữ cùng đơn vị xử lý thông tin.
Anh chị có thể xem lại checklist bảo mật khi đưa hệ thống lên cloud để nắm rõ mô hình trách nhiệm chia sẻ. Dù nhà cung cấp bảo vệ hạ tầng, việc quản trị tài khoản người dùng vẫn thuộc trách nhiệm của doanh nghiệp. Nếu xảy ra sự cố rò rỉ, tổ chức sẽ phải trực tiếp đối mặt các chế tài xử phạt theo quy định.
10 việc IT Manager phải làm trong quý này để bảo mật dữ liệu doanh nghiệp
Để tối ưu nguồn lực, chúng tôi đề xuất danh sách mười việc trọng tâm cần hoàn thành trong chín mươi ngày. Mỗi nhiệm vụ tập trung giải quyết một mắt xích yếu nhằm củng cố an toàn thông tin cho doanh nghiệp.
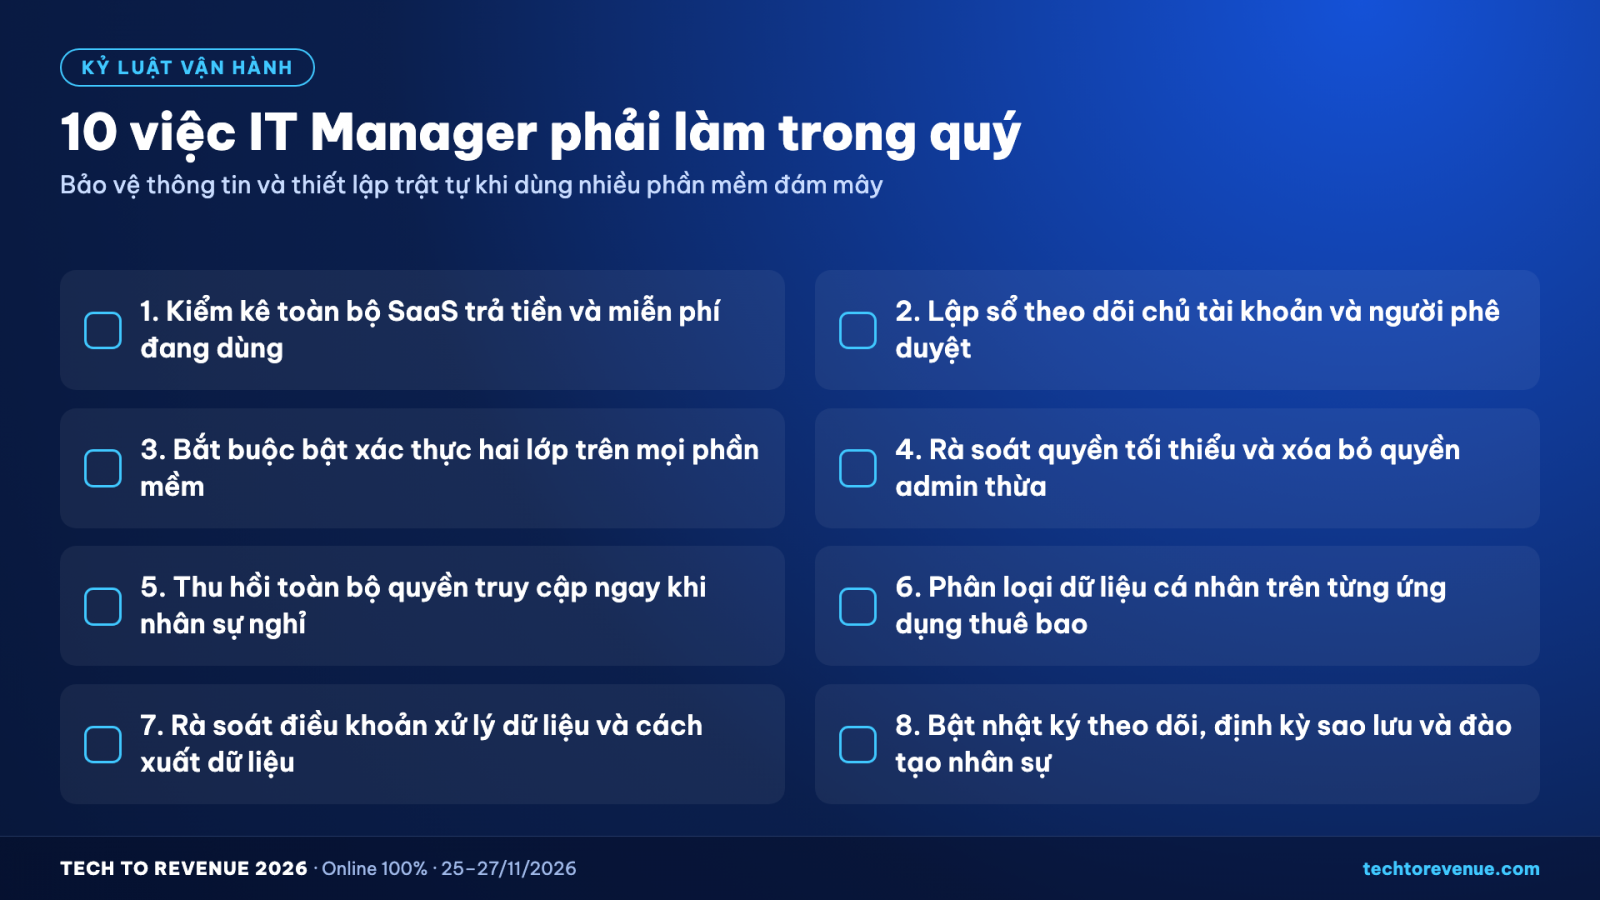
1. Kiểm kê toàn bộ SaaS đang trả tiền và không trả tiền
IT Manager cần lập danh mục toàn bộ phần mềm đang vận hành trong nội bộ. Anh chị hãy phối hợp với kế toán đối soát sao kê thẻ và khảo sát các công cụ miễn phí do nhân viên tự tạo. Việc thống kê đầy đủ giúp doanh nghiệp loại bỏ các ứng dụng trùng lặp hoặc bị lãng quên.
2. Lập sổ chủ sở hữu tài khoản và người duyệt
Mỗi phần mềm cần quy định rõ một quản trị viên kỹ thuật và một người phê duyệt nghiệp vụ. Trưởng bộ phận sẽ duyệt nhu cầu cấp mới, còn IT Manager quản trị chính sách an toàn. Danh sách này cần lưu trữ tập trung để dễ dàng truy cứu trách nhiệm khi phát sinh sự cố.
3. Bật xác thực hai lớp và đăng nhập tập trung ở mọi phần mềm có dữ liệu khách
Doanh nghiệp cần bắt buộc kích hoạt xác thực hai yếu tố trên toàn bộ phần mềm lưu trữ dữ liệu khách hàng. Các hệ thống CRM, tổng đài và email cần được ưu tiên triển khai trước. Nếu có điều kiện, anh chị nên tích hợp đăng nhập tập trung để quản lý quyền truy cập hiệu quả.
4. Rà quyền theo nguyên tắc tối thiểu, bỏ quyền admin thừa
IT Manager cần áp dụng nguyên tắc đặc quyền tối thiểu cho mọi tài khoản đang hoạt động. Nhân sự chỉ được cấp quyền vừa đủ để hoàn thành nhiệm vụ được giao. Việc thu hồi quyền quản trị viên không cần thiết sẽ hạn chế rủi ro lộ lọt dữ liệu từ sai sót nội bộ.
5. Quy trình thu hồi tài khoản ngày nhân viên nghỉ
Bộ phận kỹ thuật cần phối hợp với phòng nhân sự để thu hồi quyền truy cập ngay trong ngày làm việc cuối cùng. Quản trị viên phải vô hiệu hóa email và ngắt kết nối tài khoản trên tất cả nền tảng SaaS liên quan. Thao tác dứt khoát này giúp ngăn chặn nguy cơ nhân sự cũ mang dữ liệu ra ngoài.
6. Phân loại dữ liệu: cái gì là dữ liệu cá nhân, nằm ở phần mềm nào
IT Manager cần cùng các phòng ban bóc tách và phân loại toàn bộ thông tin đang xử lý. Các dữ liệu cá nhân như họ tên, số điện thoại hoặc lịch sử giao dịch cần được gắn với ứng dụng lưu trữ tương ứng. Việc này giúp doanh nghiệp tuân thủ pháp luật và phân bổ nguồn lực bảo vệ trọng tâm.
7. Đọc lại hợp đồng và điều khoản xử lý dữ liệu của từng nhà cung cấp
Người phụ trách kỹ thuật cần rà soát cam kết về vị trí đặt máy chủ và cơ chế bảo mật của bên cung cấp dịch vụ. Hợp đồng cần nêu rõ nhà cung cấp không được tự ý chia sẻ dữ liệu cho bên thứ ba. Doanh nghiệp cũng phải bảo đảm quyền trích xuất dữ liệu toàn vẹn khi chấm dứt hợp đồng.
8. Bật nhật ký truy cập và lịch xem
Quản trị viên cần kích hoạt tính năng ghi nhật ký hoạt động để phát hiện kịp thời các hành vi đăng nhập lạ hoặc tải dữ liệu hàng loạt. Doanh nghiệp nên đặt lịch rà soát định kỳ hàng tuần hoặc hàng tháng tùy theo nguồn lực thực tế. Nhật ký truy cập là căn cứ quan trọng giúp điều tra khi xảy ra sự cố.
9. Sao lưu và xuất dữ liệu định kỳ ra nơi doanh nghiệp kiểm soát
Doanh nghiệp không nên phó mặc dữ liệu cho nền tảng bên ngoài mà cần chủ động sao lưu định kỳ về hạ tầng riêng. Bản trích xuất cần được mã hóa an toàn và lưu trữ độc lập với phần mềm đang chạy. Chu kỳ sao lưu hàng tuần hoặc hàng tháng do đơn vị tự quy định để đảm bảo tính liên tục.
10. Dành 30 phút đào tạo nhân viên về lừa đảo đăng nhập
Một buổi đào tạo ngắn 30 phút trong quý sẽ giúp nhân viên nâng cao cảnh giác trước các thủ đoạn chiếm đoạt tài khoản. IT Manager cần hướng dẫn đội ngũ cách nhận diện email giả mạo và liên kết đăng nhập đáng ngờ. Nhận thức đúng của nhân sự là lớp phòng vệ thiết yếu cho toàn bộ hệ thống.
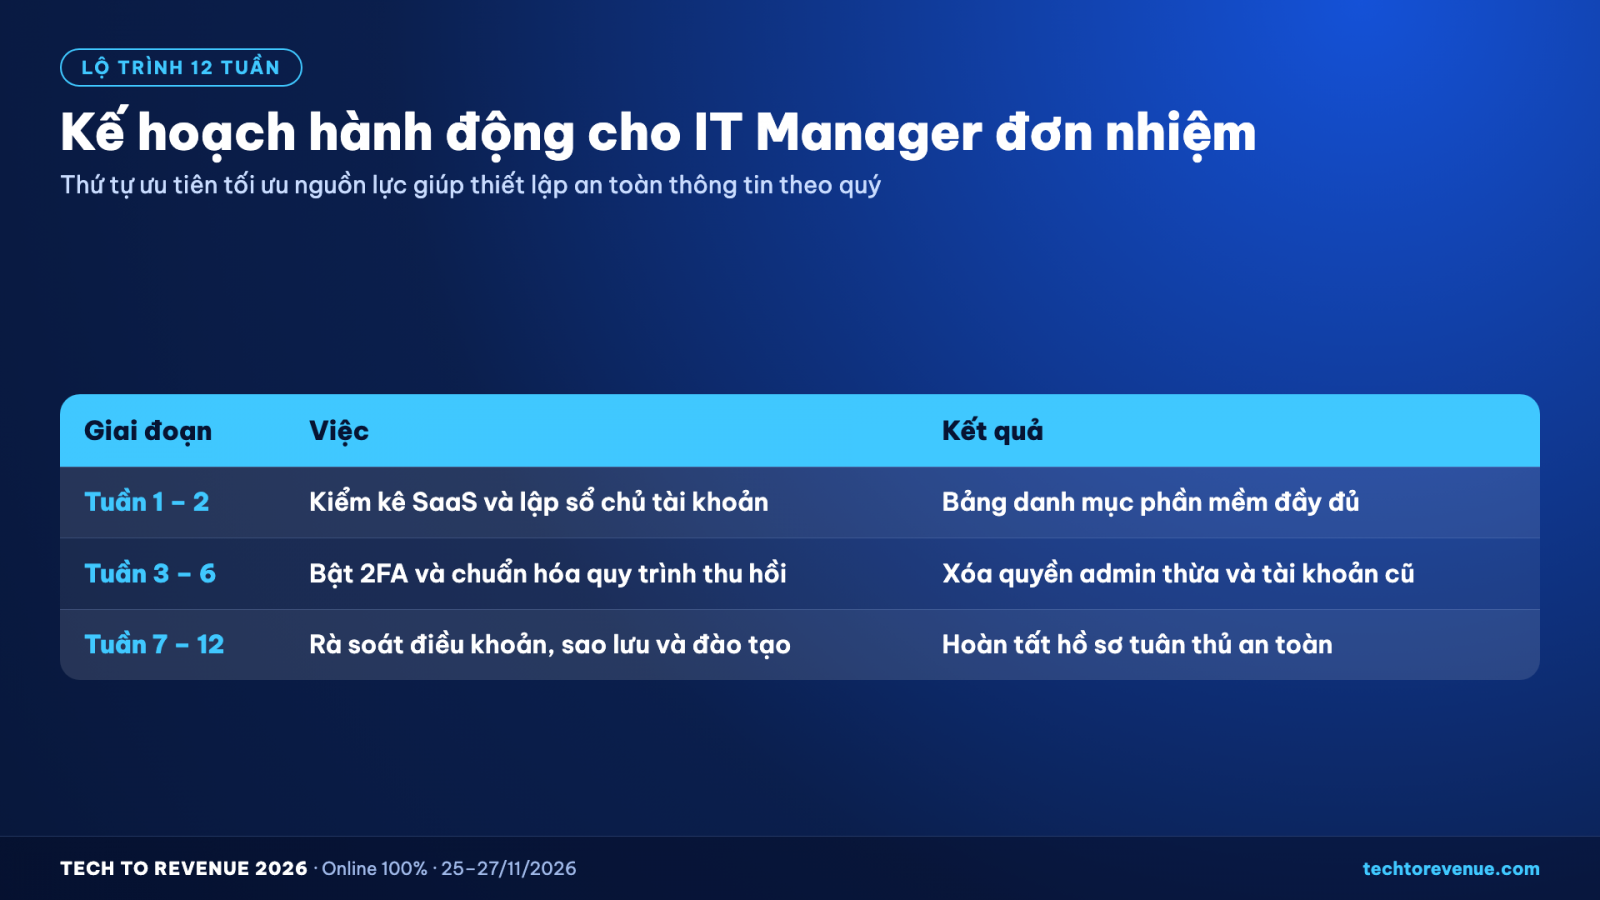
Thứ tự ưu tiên khi chỉ có một người làm IT
Tại nhiều doanh nghiệp vừa và nhỏ, một nhân sự IT thường phải kiêm nhiệm nhiều nhiệm vụ kỹ thuật. Chúng tôi gợi ý lộ trình 12 tuần giúp anh chị phân bổ nguồn lực hợp lý mà không bị quá tải.
| Giai đoạn | Việc cần làm | Kết quả cần có |
|---|---|---|
| Tuần 1 – 2 | Kiểm kê toàn bộ phần mềm đang dùng, lập sổ chủ tài khoản và xác định dữ liệu cá nhân | Có danh mục SaaS đầy đủ và chỉ định rõ người quản trị từng phần mềm |
| Tuần 3 – 6 | Bật xác thực hai lớp, rà soát quyền hạn tối thiểu và chuẩn hóa quy trình thu hồi tài khoản | Không còn tài khoản nhân sự cũ và mọi quyền admin thừa được xóa bỏ |
| Tuần 7 – 12 | Rà soát điều khoản nhà cung cấp, bật nhật ký theo dõi, xuất sao lưu và đào tạo nhân viên | Hồ sơ tuân thủ an toàn hoàn thiện và nhân sự nắm vững kỹ năng nhận diện lừa đảo |
Sau khi hoàn tất lộ trình này, doanh nghiệp sẽ có nền tảng vận hành an toàn hơn. Người quản lý có thể xem thêm bài phân tích về tech stack 2027 nên đầu tư công nghệ gì trước để định hình chiến lược dài hạn.
Mẫu bảng kiểm kê SaaS
Bảng kiểm kê giúp người phụ trách công nghệ nắm bắt danh mục ứng dụng thực tế. Doanh nghiệp nên duy trì cập nhật định kỳ để kiểm soát chặt chẽ thông tin lưu trữ.
| Phần mềm | Phòng dùng | Chủ tài khoản | Có dữ liệu cá nhân? | Ngày rà gần nhất |
|---|---|---|---|---|
| CRM trực tuyến (Minh hoạ A) | Kinh doanh | Trưởng phòng kinh doanh | Có (Họ tên, SĐT, Email) | 15/10/2026 |
| Tổng đài đám mây (Minh hoạ B) | Chăm sóc khách hàng | IT Manager | Có (File ghi âm, SĐT) | 20/10/2026 |
| Kế toán số (Minh hoạ C) | Kế toán | Kế toán trưởng | Có (Mã số thuế, CCCD) | 05/11/2026 |
| Giao việc nội bộ (Minh hoạ D) | Vận hành | IT Manager | Không | 01/11/2026 |
Khi điền bảng, người phụ trách cần ghi rõ loại thông tin mà từng phần mềm đang nắm giữ. Danh mục này giúp quản trị viên dễ dàng cấp phát hoặc thu hồi quyền truy cập khi có biến động nhân sự.
Nghe thêm tại Tech to Revenue 2026
Tại diễn đàn trực tuyến Tech to Revenue 2026 do OMICall tổ chức từ ngày 25 đến 27/11/2026, các chủ đề quản trị số sẽ được thảo luận kỹ lưỡng. Sự kiện diễn ra trên Zoom với 16 diễn giả và 19 phiên chuyên đề thực chiến.
Nội dung sự kiện xoay quanh bốn trụ cột gồm OPERATE, SELL, SERVE và SCALE. Trong đó, các giải pháp bảo vệ dữ liệu thuộc trụ cột SCALE. Anh chị có thể tra cứu chi tiết tại lịch chương trình Tech to Revenue trên cổng thông tin.
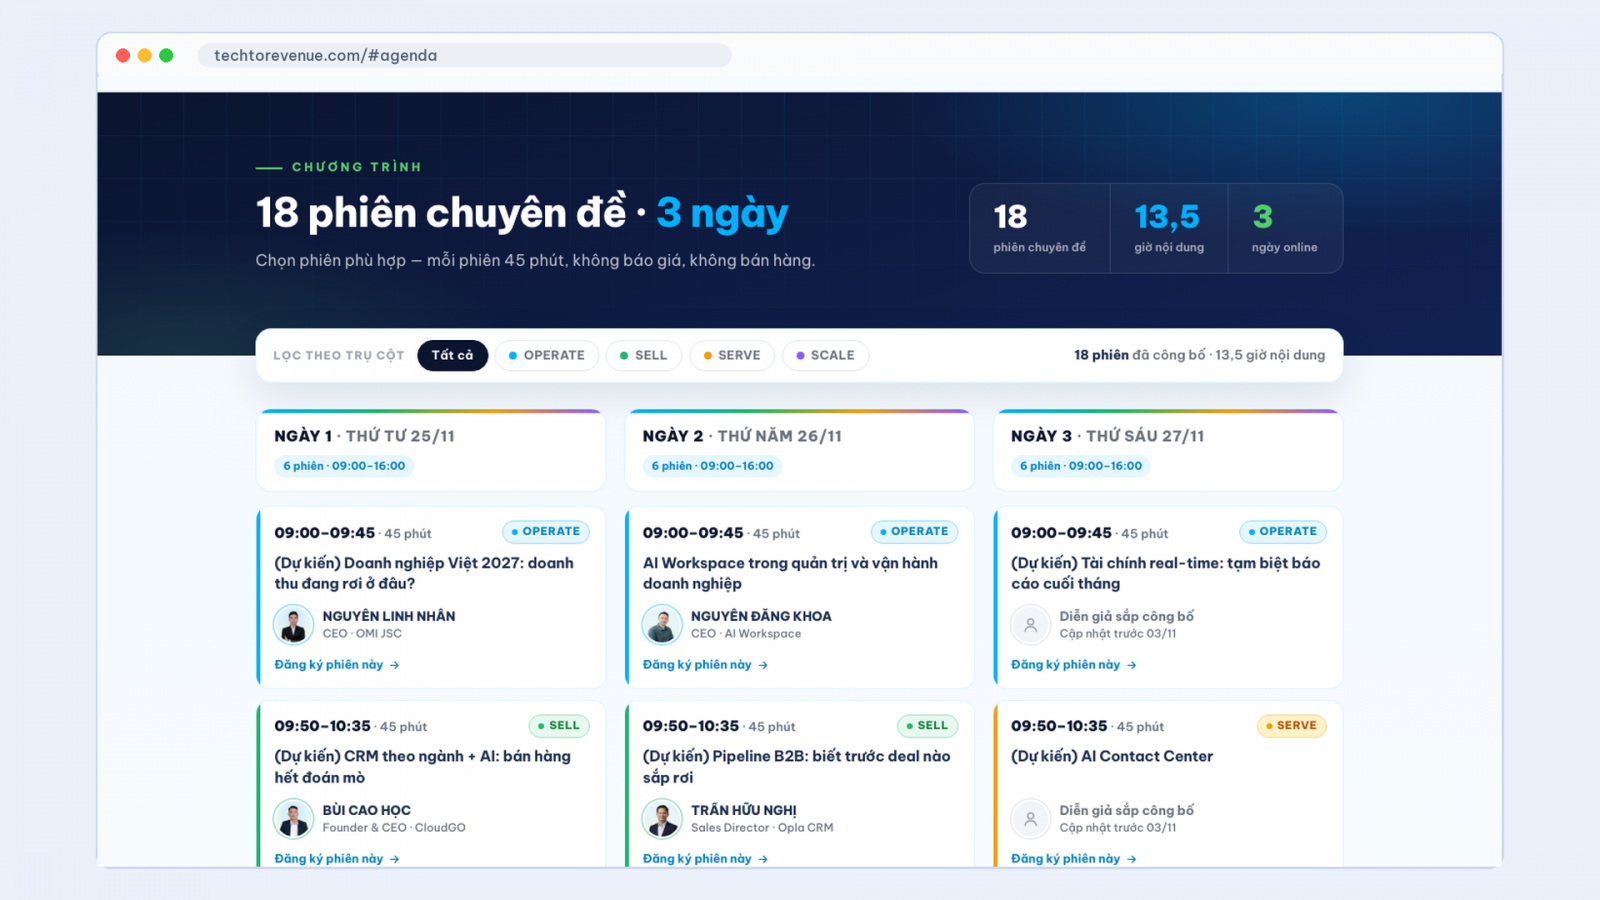
Sự kiện phát hành vé Explorer Pass miễn phí cho cộng đồng người làm nghề. Anh chị hãy đăng ký nhận vé tham dự miễn phí để cập nhật kiến thức cùng chuyên gia.
Câu hỏi thường gặp về bảo mật dữ liệu doanh nghiệp khi dùng SaaS
Doanh nghiệp quy mô nhỏ có cần làm đủ mười việc không?
Doanh nghiệp ở quy mô nào cũng nên áp dụng đầy đủ các nguyên tắc trên. Với nhân sự tinh gọn, anh chị nên ưu tiên kiểm kê ứng dụng, bật xác thực hai bước và thu hồi quyền truy cập trước.
Chi phí triển khai xác thực tập trung có quá sức với SME không?
Các dịch vụ thư điện tử doanh nghiệp hiện nay thường tích hợp sẵn tính năng đăng nhập tập trung. Anh chị có thể tận dụng ngay hạ tầng này để tiết kiệm chi phí mà vẫn đảm bảo an toàn.
Làm sao phát hiện phần mềm ngầm do nhân viên tự ý sử dụng?
Người làm IT nên đối soát sao kê thẻ tín dụng công ty để tìm các khoản thanh toán công cụ lạ. Đồng thời, những buổi trao đổi cởi mở sẽ giúp nhân viên chủ động chia sẻ phần mềm họ đang sử dụng.
Dữ liệu lưu trên đám mây quốc tế có vi phạm quy định pháp lý không?
Lưu trữ trên máy chủ quốc tế vẫn hợp lệ nếu doanh nghiệp tuân thủ đúng quy định pháp luật. Đơn vị cần có cam kết bảo mật từ nhà cung cấp và nắm rõ phương án trích xuất khi cần.
Bảo mật dữ liệu doanh nghiệp đòi hỏi tính kỷ luật và sự kiên trì của người phụ trách công nghệ. Việc hoàn thành đều đặn từng đầu việc trong quý sẽ giúp tổ chức bịt kín các kẽ hở thông tin.
Chúng tôi luôn sẵn sàng đồng hành cùng doanh nghiệp trong công tác quản trị và an toàn vận hành. Anh chị hãy đăng ký Explorer Pass tại Tech to Revenue 2026 để trao đổi trực tiếp cùng chuyên gia vào cuối tháng 11 này.